Microsoft 365 vẫn hoạt động bình thường.
Email vẫn gửi nhận mỗi ngày.
Teams vẫn họp ổn định.
OneDrive và SharePoint vẫn chia sẻ tài liệu như thường lệ.
Nhưng có một vấn đề:
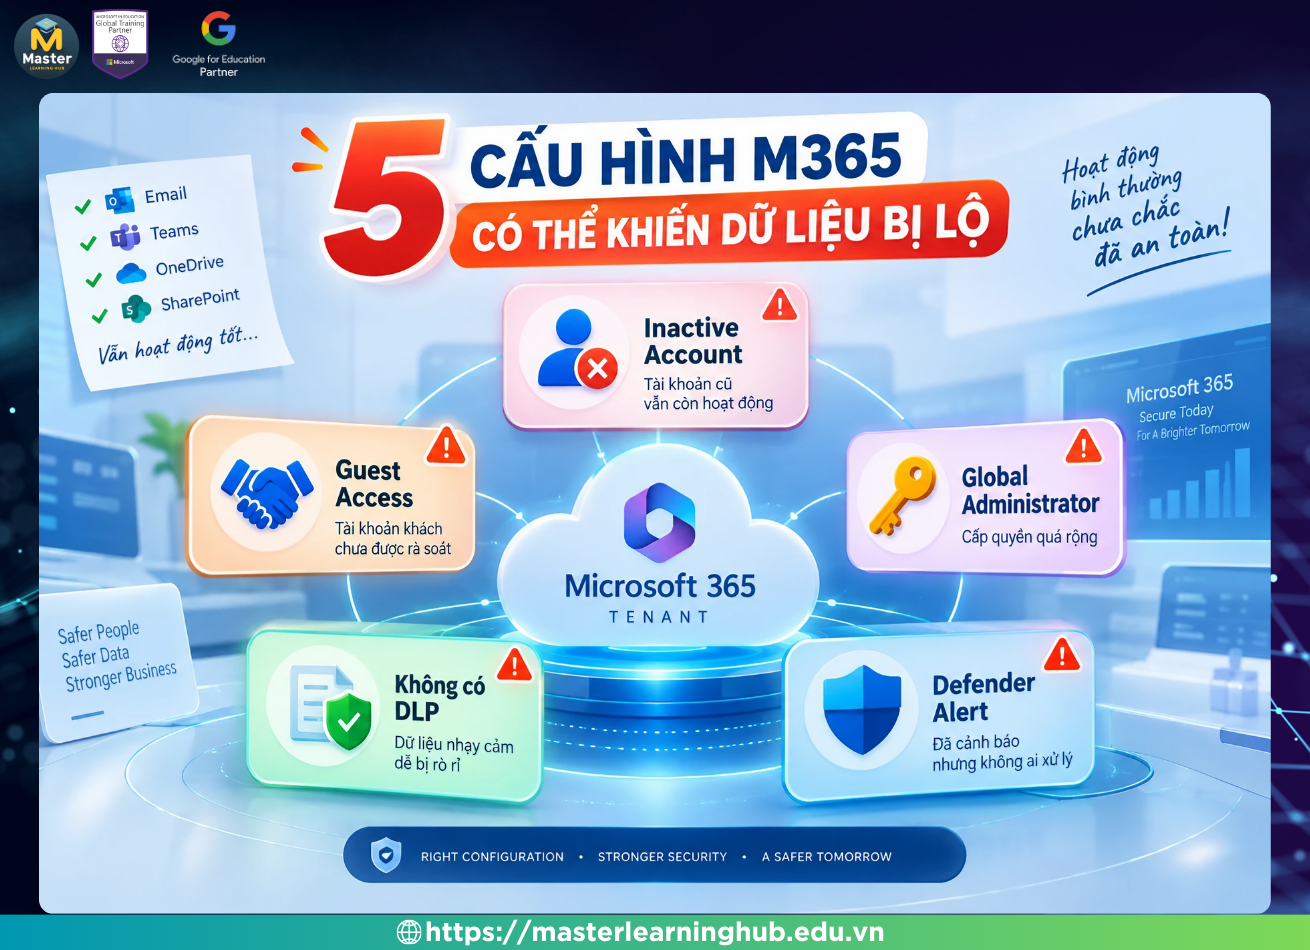
Hệ thống hoạt động bình thường không đồng nghĩa với việc Microsoft 365 Tenant đang an toàn.
Trong thực tế, nhiều rủi ro lại xuất phát từ những cấu hình hoặc quyền truy cập rất nhỏ mà người quản trị dễ bỏ qua.
1. Nhân viên đã nghỉ việc nhưng tài khoản vẫn còn hoạt động
Một nhân viên đã rời công ty nhưng:
- Tài khoản Microsoft 365 chưa bị vô hiệu hóa
- Vẫn còn trong Microsoft 365 Groups
- Vẫn có quyền truy cập tài nguyên nội bộ
Nếu thông tin đăng nhập bị lộ, kẻ tấn công thậm chí không cần khai thác lỗ hổng hệ thống.
Họ chỉ cần sử dụng một tài khoản mà Microsoft 365 vẫn xem là hợp lệ.
Điều cần kiểm soát:
Doanh nghiệp nên quản lý chặt chẽ vòng đời tài khoản, từ khi nhân viên bắt đầu làm việc, thay đổi vị trí cho đến khi nghỉ việc.
2. Guest Access được cấp nhưng không được rà soát lại
Doanh nghiệp thường mời khách hàng hoặc đối tác vào Teams, SharePoint để cùng làm việc trong một khoảng thời gian.
Nhưng sau khi dự án kết thúc, Guest Account có thể vẫn còn tồn tại và tiếp tục giữ quyền truy cập vào tài nguyên đã chia sẻ.
Người quản trị cần thường xuyên kiểm tra:
- Ai đang có quyền truy cập?
- Họ đang truy cập được tài nguyên nào?
- Quyền đó còn thực sự cần thiết không?
Các cơ chế như Access Reviews trong Microsoft Entra có thể hỗ trợ doanh nghiệp rà soát và thu hồi những quyền không còn cần thiết.
3. Cấp Global Administrator chỉ vì thuận tiện
Một trong những lỗi quản trị phổ biến là cấp quyền quá cao để xử lý công việc nhanh hơn.
Ví dụ:
- Cần quản lý user → cấp Global Administrator
- Cần thay đổi một số cấu hình → cũng cấp Global Administrator
Theo thời gian, Tenant có thể xuất hiện quá nhiều tài khoản sở hữu đặc quyền cao.
Nếu một trong những tài khoản này bị xâm nhập, phạm vi ảnh hưởng có thể rất lớn.
Nguyên tắc cần nhớ:
- Chỉ cấp đúng quyền cần thiết
- Không giữ quyền đặc biệt nếu không thực sự cần
- Hạn chế số lượng tài khoản có đặc quyền cao
Đây chính là Principle of Least Privilege.
Với các quyền quan trọng, doanh nghiệp có thể sử dụng Privileged Identity Management – PIM để chỉ kích hoạt quyền khi thực sự cần.
4. Dữ liệu nhạy cảm nhưng không có chính sách DLP
Một nhân viên gửi file Excel cho khách hàng.
File đó vô tình chứa thông tin nội bộ hoặc dữ liệu nhạy cảm nhưng người gửi không nhận ra.
Khi IT phát hiện thì tài liệu đã được gửi ra ngoài doanh nghiệp.
Microsoft Purview Data Loss Prevention – DLP có thể hỗ trợ nhận diện dữ liệu nhạy cảm và áp dụng các chính sách kiểm soát phù hợp.
Bảo mật không chỉ là:
Ngăn người bên ngoài truy cập vào hệ thống.
Mà còn là:
Kiểm soát dữ liệu nội bộ được chia sẻ ra ngoài như thế nào.
5. Microsoft Defender đã cảnh báo nhưng không có người xử lý
Microsoft Defender có thể phát hiện hành vi bất thường, tạo Alert hoặc gom các dấu hiệu liên quan thành Incident.
Nhưng nếu doanh nghiệp:
- Không có người theo dõi
- Không có quy trình phân loại cảnh báo
- Không có bước điều tra
- Không có quy trình phản ứng
thì những cảnh báo đó rất dễ bị bỏ qua.
Có công cụ bảo mật chưa đồng nghĩa với việc doanh nghiệp đã có khả năng xử lý sự cố bảo mật.
Công cụ giúp phát hiện vấn đề.
Con người và quy trình quyết định vấn đề được xử lý như thế nào.
Điểm chung của cả 5 tình huống là gì?
Vấn đề không nằm ở việc Microsoft 365 thiếu tính năng bảo mật.
Rủi ro thường xuất hiện khi Tenant chưa được:
- Cấu hình đúng
- Phân quyền đúng
- Rà soát định kỳ
- Giám sát liên tục
Vì vậy, công việc của một Microsoft 365 Administrator ngày nay không còn chỉ là tạo user, reset password hay cấp license.
Người quản trị còn cần hiểu cách làm việc với:
- Microsoft 365 Tenant
- Microsoft Entra
- Microsoft Defender XDR
- Microsoft Purview
để quản lý danh tính, quyền truy cập, bảo mật và dữ liệu trong toàn bộ hệ thống.
Đây cũng là những nhóm kiến thức quan trọng trong chương trình MS-102: Microsoft 365 Administrator.
Nếu bạn đang trực tiếp quản trị Microsoft 365 cho doanh nghiệp, có một câu hỏi đáng để kiểm tra lại:
Microsoft 365 Tenant hiện tại thực sự đang an toàn đến mức nào?
Đôi khi, rủi ro lớn lại bắt đầu từ những cấu hình tưởng như rất nhỏ.